Domain digital-subscriber-line.de kaufen?
Wir ziehen mit dem Projekt
digital-subscriber-line.de um.
Sind Sie am Kauf der Domain
digital-subscriber-line.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain digital-subscriber-line.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Rugenstein, Kai: ÜbertragungÜbertragung , In den Vorstellungen darüber, was Übertragung ist und wie es mit ihr umzugehen gilt, zeigen sich deutlicher als bei jedem anderen psychoanalytischen Konzept die Positionen zu Grundfragen der psychodynamischen Theorie und Praxis. Inwieweit ist die analytische Beziehung eine bloße Wiederholung von Vergangenem, eine geheimnisvolle Kommunikation von Unbewusst zu Unbewusst, eine aufgabenorientierte Zusammenarbeit, eine reale Neuerfahrung oder etwas ganz Anderes? Kai Rugenstein stellt die einflussreichsten Modelle von Übertragung und Gegenübertragung vor und entwickelt in Orientierung an der intersubjektiven Triebtheorie Jean Laplanches ein zeitgemäßes Verständnis verschiedener Übertragungsphänomene. Abschließend widmet sich der Autor konkreten Fragen der Behandlungstechnik und regt Leserinnen und Leser mit klinischen Beispielen dazu an, selbst eine Übertragung zu vollziehen: einen Transfer des vermittelten Wissens in die eigene Praxis. , Kennzeichenhalterungen > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Analyse der Psyche und Psychotherapie##, Autoren: Rugenstein, Kai, Seitenzahl/Blattzahl: 140, Keyword: Analyse der Psyche; Behandlungstechnik; Einführung; Freud; Gegenübertragung; Geschichte der Psychoanalyse; Grundlagenwissen; Jean Laplanche; Psychoanalyse; Psychodynamische Psychotherapie; Reihe; Tiefenpsychologie; tiefenpsychologisch fundierte Psychotherapie; Übertragung; Übertragungskonzept, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychologie / Emotionen, Sexualität~Psychologie / Person, Persönlichkeit, Ich-Psychologie~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie~Hilfe / Lebenshilfe~Lebenshilfe, Fachkategorie: Psychoanalyse (Freud)~Psychologie: Emotionen~Das Selbst, das Ich, Identität und Persönlichkeit~Ratgeber, Sachbuch: Psychologie, Warengruppe: TB/Psychologie/Allgemeines, Lexika, Fachkategorie: Psychotherapie, allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Psychosozial Verlag GbR, Verlag: Psychosozial Verlag GbR, Verlag: Psychosozial-Verlag GmbH & Co. KG, Länge: 200, Breite: 119, Höhe: 12, Gewicht: 196, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,22,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Keenetic Router Modem, Router, GrauKeenetic Runner 4G N300 Mesh-WLAN-4G-Router mit einem 4-Port-Smart-Switch Verbessern Sie Ihr Internet-Erlebnis jenseits von Grenzen: Internet überall und jederzeit. Der Runner 4G ist das günstigste Modell von Keenetic mit einem eingebauten LTE/4G/3G-Modem. Damit können Sie die SIM-Karte eines beliebigen Betreibers verwenden, um in einem Ferienhaus, einem Laden, einer Mietwohnung oder einem Bürozentrum eine Verbindung zum mobilen Internet herzustellen. Wenn Sie weit von einer Basisstation entfernt sind, können Sie eine LTE-Aussenantenne anschliessen. Geniessen Sie eine stabile und effiziente WLAN-Verbindung mit Wireless-N-Technologie, während das integrierte 4G-Modem einen nahtlosen Internetzugang auch in abgelegenen Gebieten oder bei Netzausfällen gewährleistet. Versorgen Sie Ihre Welt drahtlos mit Strom: Mühelose WLAN-Konnektivität in jeder Ecke. Der Runner 4G hat die gleichen Funktionen wie die leistungsfähigeren Modelle von Keenetic, mit Ausnahme der USB-Schnittstelle und des Dual-Band-WLANs. Er verfügt über Multi-Provider-Internet-Backup, VPN-Clients (und sogar Server), Cloud-Management über den KeenDNS-Dienst, VLANs und Segmentierung, Inhaltsfilterung und Kindersicherung, Gastnetzwerke und Zeitplanung. Um die WLAN-Abdeckung zu erweitern, ist der Runner 4G bereit, die Rolle eines Keenetic Mesh-WLAN-Controllers zu übernehmen. Die Einrichtung ist schnell und einfach, sodass Sie überall verbunden bleiben können, wo immer Sie gerade sind. Verabschieden Sie sich von Konnektivitätsproblemen und geniessen Sie mit dem Runner 4G unterbrechungsfreies Surfen, Streaming und unterbrechungsfreie Konferenzschaltungen.90,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Wie kann man die Geschwindigkeit einer Internet-Verbindung umgehen, wenn der Provider sie drosselt? Welche Auswirkungen hat es für den Konsumenten, wenn der Provider die Internet-Geschwindigkeit drosselt?
Man kann die Geschwindigkeit einer Internet-Verbindung umgehen, indem man einen VPN-Dienst nutzt oder alternative DNS-Server verwendet. Wenn der Provider die Internet-Geschwindigkeit drosselt, kann dies zu langsameren Ladezeiten, schlechter Videoqualität und insgesamt frustrierender Nutzung führen. Der Konsument könnte gezwungen sein, für einen teureren Tarif zu bezahlen, um die volle Geschwindigkeit wiederherzustellen. **
-
Warum stellt der Netgear Modem Router keine Verbindung her?
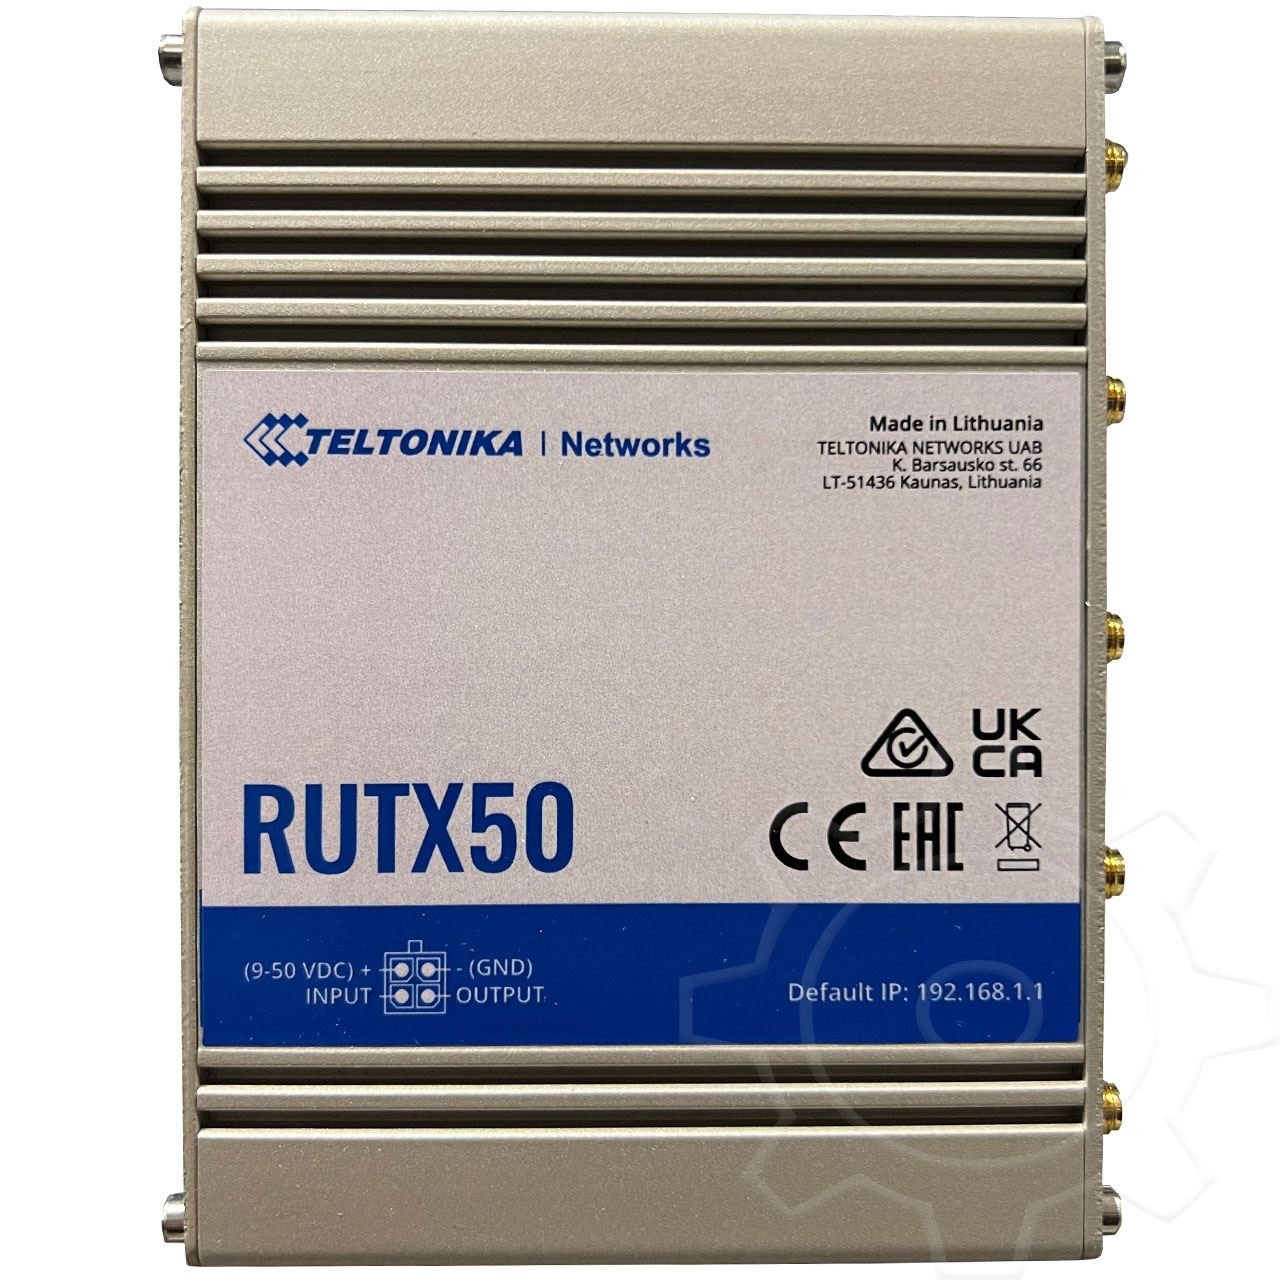
Es gibt verschiedene mögliche Gründe, warum der Netgear Modem Router keine Verbindung herstellen könnte. Es könnte ein Problem mit der Internetverbindung geben, zum Beispiel wenn der Internetdienstanbieter eine Störung hat. Es könnte auch ein Problem mit den Einstellungen des Routers geben, zum Beispiel wenn die Netzwerkkonfiguration nicht korrekt ist. Es könnte auch ein Hardwareproblem mit dem Router selbst vorliegen, zum Beispiel wenn das Modem defekt ist. Es ist ratsam, die Anleitung des Routers zu überprüfen und gegebenenfalls den Kundendienst des Herstellers zu kontaktieren, um das Problem zu diagnostizieren und eine Lösung zu finden. **

Wird die Download-Geschwindigkeit vom Modem zum WLAN-Router verloren?
Ja, die Download-Geschwindigkeit kann vom Modem zum WLAN-Router verloren gehen. Dies liegt daran, dass die Übertragungsgeschwindigkeit durch verschiedene Faktoren beeinflusst werden kann, wie z.B. die Entfernung zwischen dem Modem und dem Router, die Qualität der WLAN-Verbindung und die Anzahl der gleichzeitig verbundenen Geräte. Es ist daher möglich, dass die tatsächliche Download-Geschwindigkeit im WLAN langsamer ist als die Geschwindigkeit, die vom Modem bereitgestellt wird. **
Wie funktioniert ein Modem und welche Technologie wird verwendet, um eine Verbindung zum Internet herzustellen?
Ein Modem wandelt digitale Daten in analoge Signale um, um über Telefonleitungen übertragen zu werden. Es verwendet die Technologie der Frequenzmodulation, um eine Verbindung zum Internet herzustellen. Das Modem empfängt und decodiert die analogen Signale, um die digitalen Daten wiederherzustellen und ermöglicht so den Zugriff auf das Internet. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Unify Analog Subscriber Line Module SLAV8R, RouterDas Analog Subscriber Line Module SLAV8R von Unify ist eine spezialisierte Erweiterungsbaugruppe, die für die Integration in das Unify OpenScape Business System konzipiert wurde. Dieses Modul ermöglicht den Anschluss von bis zu acht analogen Endgeräten, darunter Telefone, Faxgeräte, Anrufbeantworter und Lautsprecher. Es bietet eine flexible Lösung für Unternehmen, die analoge Kommunikationsgeräte in ihre moderne Telefoninfrastruktur integrieren möchten. Die SLAV8R Baugruppe unterstützt CLIP (Calling Line Identification Presentation), was bedeutet, dass die Rufnummer des Anrufenden auf kompatiblen Geräten angezeigt werden kann. Dies verbessert die Benutzererfahrung und ermöglicht eine effizientere Kommunikation. Das Modul ist als Plug-in-Modul gestaltet, was die Installation und Integration in bestehende Systeme erleichtert. - Unterstützt bis zu 8 analoge Endgeräte - Kompatibel mit Unify OpenScape Business X3R/X5R - CLIP-Funktion für die Anzeige von Anrufernummern - Einfache Installation als Plug-in-Modul.280,05 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rugenstein, Kai: ÜbertragungÜbertragung , In den Vorstellungen darüber, was Übertragung ist und wie es mit ihr umzugehen gilt, zeigen sich deutlicher als bei jedem anderen psychoanalytischen Konzept die Positionen zu Grundfragen der psychodynamischen Theorie und Praxis. Inwieweit ist die analytische Beziehung eine bloße Wiederholung von Vergangenem, eine geheimnisvolle Kommunikation von Unbewusst zu Unbewusst, eine aufgabenorientierte Zusammenarbeit, eine reale Neuerfahrung oder etwas ganz Anderes? Kai Rugenstein stellt die einflussreichsten Modelle von Übertragung und Gegenübertragung vor und entwickelt in Orientierung an der intersubjektiven Triebtheorie Jean Laplanches ein zeitgemäßes Verständnis verschiedener Übertragungsphänomene. Abschließend widmet sich der Autor konkreten Fragen der Behandlungstechnik und regt Leserinnen und Leser mit klinischen Beispielen dazu an, selbst eine Übertragung zu vollziehen: einen Transfer des vermittelten Wissens in die eigene Praxis. , Kennzeichenhalterungen > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Analyse der Psyche und Psychotherapie##, Autoren: Rugenstein, Kai, Seitenzahl/Blattzahl: 140, Keyword: Analyse der Psyche; Behandlungstechnik; Einführung; Freud; Gegenübertragung; Geschichte der Psychoanalyse; Grundlagenwissen; Jean Laplanche; Psychoanalyse; Psychodynamische Psychotherapie; Reihe; Tiefenpsychologie; tiefenpsychologisch fundierte Psychotherapie; Übertragung; Übertragungskonzept, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychologie / Emotionen, Sexualität~Psychologie / Person, Persönlichkeit, Ich-Psychologie~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie~Hilfe / Lebenshilfe~Lebenshilfe, Fachkategorie: Psychoanalyse (Freud)~Psychologie: Emotionen~Das Selbst, das Ich, Identität und Persönlichkeit~Ratgeber, Sachbuch: Psychologie, Warengruppe: TB/Psychologie/Allgemeines, Lexika, Fachkategorie: Psychotherapie, allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Psychosozial Verlag GbR, Verlag: Psychosozial Verlag GbR, Verlag: Psychosozial-Verlag GmbH & Co. KG, Länge: 200, Breite: 119, Höhe: 12, Gewicht: 196, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,22,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
Ähnliche Suchbegriffe für Botnet
-
Keenetic Router Modem, Router, GrauKeenetic Runner 4G N300 Mesh-WLAN-4G-Router mit einem 4-Port-Smart-Switch Verbessern Sie Ihr Internet-Erlebnis jenseits von Grenzen: Internet überall und jederzeit. Der Runner 4G ist das günstigste Modell von Keenetic mit einem eingebauten LTE/4G/3G-Modem. Damit können Sie die SIM-Karte eines beliebigen Betreibers verwenden, um in einem Ferienhaus, einem Laden, einer Mietwohnung oder einem Bürozentrum eine Verbindung zum mobilen Internet herzustellen. Wenn Sie weit von einer Basisstation entfernt sind, können Sie eine LTE-Aussenantenne anschliessen. Geniessen Sie eine stabile und effiziente WLAN-Verbindung mit Wireless-N-Technologie, während das integrierte 4G-Modem einen nahtlosen Internetzugang auch in abgelegenen Gebieten oder bei Netzausfällen gewährleistet. Versorgen Sie Ihre Welt drahtlos mit Strom: Mühelose WLAN-Konnektivität in jeder Ecke. Der Runner 4G hat die gleichen Funktionen wie die leistungsfähigeren Modelle von Keenetic, mit Ausnahme der USB-Schnittstelle und des Dual-Band-WLANs. Er verfügt über Multi-Provider-Internet-Backup, VPN-Clients (und sogar Server), Cloud-Management über den KeenDNS-Dienst, VLANs und Segmentierung, Inhaltsfilterung und Kindersicherung, Gastnetzwerke und Zeitplanung. Um die WLAN-Abdeckung zu erweitern, ist der Runner 4G bereit, die Rolle eines Keenetic Mesh-WLAN-Controllers zu übernehmen. Die Einrichtung ist schnell und einfach, sodass Sie überall verbunden bleiben können, wo immer Sie gerade sind. Verabschieden Sie sich von Konnektivitätsproblemen und geniessen Sie mit dem Runner 4G unterbrechungsfreies Surfen, Streaming und unterbrechungsfreie Konferenzschaltungen.90,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man die Geschwindigkeit einer Internet-Verbindung umgehen, wenn der Provider sie drosselt? Welche Auswirkungen hat es für den Konsumenten, wenn der Provider die Internet-Geschwindigkeit drosselt?
Man kann die Geschwindigkeit einer Internet-Verbindung umgehen, indem man einen VPN-Dienst nutzt oder alternative DNS-Server verwendet. Wenn der Provider die Internet-Geschwindigkeit drosselt, kann dies zu langsameren Ladezeiten, schlechter Videoqualität und insgesamt frustrierender Nutzung führen. Der Konsument könnte gezwungen sein, für einen teureren Tarif zu bezahlen, um die volle Geschwindigkeit wiederherzustellen. **
-
Warum stellt der Netgear Modem Router keine Verbindung her?
Es gibt verschiedene mögliche Gründe, warum der Netgear Modem Router keine Verbindung herstellen könnte. Es könnte ein Problem mit der Internetverbindung geben, zum Beispiel wenn der Internetdienstanbieter eine Störung hat. Es könnte auch ein Problem mit den Einstellungen des Routers geben, zum Beispiel wenn die Netzwerkkonfiguration nicht korrekt ist. Es könnte auch ein Hardwareproblem mit dem Router selbst vorliegen, zum Beispiel wenn das Modem defekt ist. Es ist ratsam, die Anleitung des Routers zu überprüfen und gegebenenfalls den Kundendienst des Herstellers zu kontaktieren, um das Problem zu diagnostizieren und eine Lösung zu finden. **
-
Wird die Download-Geschwindigkeit vom Modem zum WLAN-Router verloren?
Ja, die Download-Geschwindigkeit kann vom Modem zum WLAN-Router verloren gehen. Dies liegt daran, dass die Übertragungsgeschwindigkeit durch verschiedene Faktoren beeinflusst werden kann, wie z.B. die Entfernung zwischen dem Modem und dem Router, die Qualität der WLAN-Verbindung und die Anzahl der gleichzeitig verbundenen Geräte. Es ist daher möglich, dass die tatsächliche Download-Geschwindigkeit im WLAN langsamer ist als die Geschwindigkeit, die vom Modem bereitgestellt wird. **
-
Wie funktioniert ein Modem und welche Technologie wird verwendet, um eine Verbindung zum Internet herzustellen?
Ein Modem wandelt digitale Daten in analoge Signale um, um über Telefonleitungen übertragen zu werden. Es verwendet die Technologie der Frequenzmodulation, um eine Verbindung zum Internet herzustellen. Das Modem empfängt und decodiert die analogen Signale, um die digitalen Daten wiederherzustellen und ermöglicht so den Zugriff auf das Internet. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.